Home Blog Page 5

Tendencias en Desarrollo de Software para 2024: Lo que Necesitas Saber

El desarrollo de software es un campo en constante evolución, impulsado por avances tecnológicos, cambios en las necesidades del mercado y nuevas metodologías que buscan mejorar la eficiencia y la calidad de los productos. A medida que nos acercamos a 2024, es fundamental que desarrolladores, líderes de equipos de tecnología y empresas estén al tanto de las tendencias emergentes que moldearán el panorama del desarrollo de software en los próximos años.

En este artículo, exploraremos las tendencias más importantes que se anticipan para 2024, desde la adopción de nuevas tecnologías hasta cambios en las prácticas de desarrollo, y cómo estas influirán en la creación y gestión de software.

Aceleración de la Adopción de la Inteligencia Artificial y Machine Learning

La inteligencia artificial (IA) y el machine learning (ML) ya han demostrado ser revolucionarios en diversas áreas del desarrollo de software, y su influencia solo se intensificará en 2024. Estas tecnologías están permitiendo a los desarrolladores crear aplicaciones más inteligentes y adaptativas, desde asistentes virtuales hasta sistemas de recomendación personalizados.

Automatización Inteligente del Código

Una de las aplicaciones más prometedoras de la IA en el desarrollo de software es la automatización de la escritura de código. Herramientas impulsadas por IA, como los asistentes de programación, pueden sugerir fragmentos de código, detectar errores en tiempo real e incluso escribir partes completas del código basándose en descripciones de alto nivel. Esto no solo acelera el proceso de desarrollo, sino que también ayuda a reducir la posibilidad de errores y bugs.

Optimización de Procesos y Decisiones

La IA y el ML también están mejorando los procesos de desarrollo al proporcionar análisis predictivos y recomendaciones basadas en grandes volúmenes de datos históricos. Esto permite a los equipos de desarrollo tomar decisiones más informadas sobre qué características priorizar, cómo distribuir los recursos y cuándo lanzar actualizaciones.

Desarrollo Centrado en la Experiencia del Usuario (UX)

La experiencia del usuario (UX) seguirá siendo una prioridad clave en 2024, con un enfoque cada vez mayor en la creación de interfaces intuitivas y personalizadas. A medida que las expectativas de los usuarios continúan aumentando, las empresas deben asegurarse de que sus productos no solo funcionen bien, sino que también sean agradables y fáciles de usar.

Diseño Responsivo y Adaptativo

Con la proliferación de dispositivos móviles, tablets y wearables, el diseño responsivo y adaptativo será crucial. Los desarrolladores deben garantizar que las aplicaciones ofrezcan una experiencia coherente y optimizada en todos los dispositivos y tamaños de pantalla. Esto implica un enfoque más profundo en el diseño centrado en el usuario, con pruebas rigurosas para asegurarse de que cada elemento de la interfaz sea accesible y funcional en cualquier contexto.

Personalización y Experiencias Individualizadas

Otra tendencia importante es la personalización. Los usuarios esperan que las aplicaciones se adapten a sus preferencias y comportamientos individuales. Gracias a los avances en la analítica y el machine learning, las aplicaciones pueden ofrecer experiencias más personalizadas, ajustándose dinámicamente a las necesidades y deseos de cada usuario. Esto no solo mejora la satisfacción del usuario, sino que también aumenta la retención y el compromiso.

Metodologías de Desarrollo Ágil y DevOps en Evolución

Las metodologías ágiles y DevOps han sido fundamentales en la transformación del desarrollo de software durante la última década. En 2024, veremos una evolución continua de estas prácticas, con un énfasis en la integración aún más estrecha entre equipos de desarrollo, operaciones y seguridad.

[banner title=”LatinCloud Insertado”]

Agile en Escala

A medida que las organizaciones adoptan prácticas ágiles a gran escala, la necesidad de gestionar equipos grandes y distribuidos sin perder la agilidad será un desafío clave. Herramientas y marcos como SAFe (Scaled Agile Framework) y LeSS (Large Scale Scrum) se están volviendo esenciales para coordinar múltiples equipos que trabajan en productos complejos, manteniendo la eficiencia y la calidad.

DevSecOps: Seguridad Integrada

La seguridad en el desarrollo de software se ha convertido en una prioridad crítica, y DevSecOps está emergiendo como una evolución natural de DevOps. En lugar de tratar la seguridad como un aspecto separado, DevSecOps integra prácticas de seguridad directamente en el ciclo de vida del desarrollo, desde la planificación hasta la implementación. Esto incluye la automatización de pruebas de seguridad, la integración de análisis de vulnerabilidades en los pipelines de CI/CD, y la colaboración constante entre desarrolladores, operadores y expertos en seguridad.

Crecimiento del Desarrollo No-Code y Low-Code

El desarrollo no-code y low-code está democratizando la creación de software, permitiendo a personas sin conocimientos avanzados de programación construir aplicaciones funcionales. Estas plataformas están ganando popularidad entre las empresas que buscan reducir el tiempo de desarrollo y capacitar a sus empleados para que puedan crear soluciones internas rápidamente.

Acceso Ampliado a la Innovación

El desarrollo no-code y low-code permite a las empresas responder rápidamente a las necesidades del mercado sin depender exclusivamente de desarrolladores profesionales. Esto es especialmente útil para pequeñas empresas y startups que pueden no tener los recursos para mantener un equipo de desarrollo completo.

Complemento, No Sustituto

Si bien estas plataformas ofrecen muchas ventajas, no reemplazan completamente el desarrollo tradicional. En cambio, sirven como complemento, permitiendo a los desarrolladores concentrarse en tareas más complejas y personalizadas, mientras que los usuarios de negocio pueden encargarse de la creación de soluciones más simples.

Aumento del Desarrollo Basado en la Nube

El desarrollo de software basado en la nube continuará siendo una tendencia dominante en 2024. La nube proporciona a los desarrolladores una infraestructura escalable y flexible, facilitando la colaboración remota, la implementación continua y la gestión eficiente de los recursos.

Arquitecturas de Microservicios

Las arquitecturas de microservicios, que dividen las aplicaciones en servicios pequeños e independientes, seguirán ganando terreno. Estas arquitecturas permiten una mayor flexibilidad y escalabilidad, ya que cada servicio puede desarrollarse, desplegarse y escalarse de forma independiente. Esto es especialmente relevante en entornos de nube, donde los recursos pueden ajustarse dinámicamente en función de la demanda.

Funcionalidades nativas de la nube

Con la creciente adopción de Kubernetes y otras tecnologías de contenedores, el desarrollo de aplicaciones nativas en la nube se está convirtiendo en la norma. Estas aplicaciones están diseñadas específicamente para aprovechar las capacidades de la infraestructura en la nube, lo que permite un despliegue más rápido y una mayor resiliencia.

Expansión de la Realidad Aumentada (AR) y la Realidad Virtual (VR)

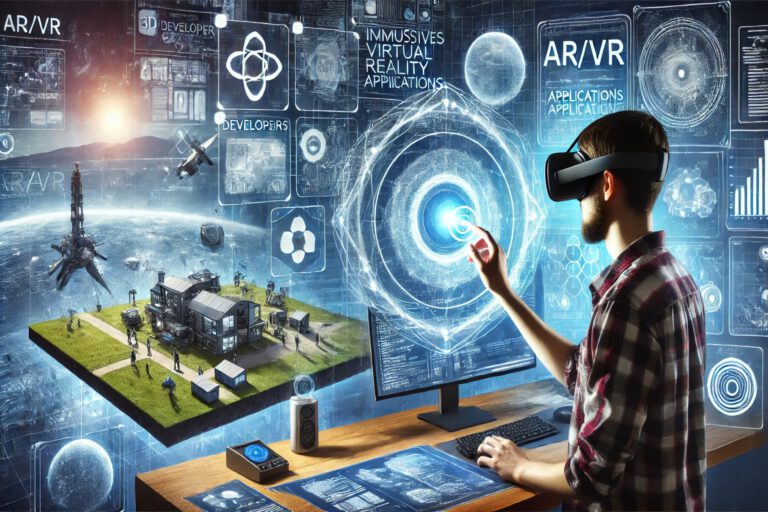
La realidad aumentada (AR) y la realidad virtual (VR) están dejando de ser tecnologías nicho para convertirse en componentes clave de las estrategias de desarrollo de software. En 2024, veremos un crecimiento significativo en la adopción de AR y VR en diversas industrias, desde el entretenimiento y el marketing hasta la educación y la formación.

Aplicaciones Interactivas y Experiencias Inmersivas

La AR y la VR ofrecen experiencias interactivas e inmersivas que pueden transformar cómo las personas interactúan con el software. En el campo del entretenimiento, los juegos y las aplicaciones de simulación están aprovechando al máximo estas tecnologías. En la educación y la formación, la AR y la VR permiten crear entornos de aprendizaje más atractivos y efectivos, mejorando la retención de conocimientos y habilidades.

Desafíos Técnicos

A pesar de su potencial, el desarrollo de AR y VR presenta desafíos técnicos significativos, desde la necesidad de hardware especializado hasta la creación de contenido optimizado para diferentes dispositivos. Sin embargo, a medida que las herramientas y las plataformas de desarrollo se vuelven más accesibles, los desarrolladores podrán superar estos obstáculos y aprovechar al máximo estas tecnologías.

Ética y Responsabilidad en el Desarrollo de Software

En 2024, la ética y la responsabilidad en el desarrollo de software serán temas de creciente importancia. A medida que el software se convierte en un componente cada vez más crítico de la vida cotidiana, los desarrolladores y las empresas deben ser conscientes del impacto social y ético de sus productos.

Diseño Ético y Responsable

Los desarrolladores deberán considerar cuestiones como la privacidad, la equidad y la transparencia al diseñar y construir software. Esto incluye asegurarse de que los algoritmos sean justos y no discriminatorios, proteger los datos personales de los usuarios y ser transparentes sobre cómo se utilizan estos datos.

Regulación y Cumplimiento

Con la introducción de nuevas regulaciones en torno a la privacidad y la seguridad de los datos, como el Reglamento General de Protección de Datos (GDPR) en Europa, los desarrolladores deben estar preparados para cumplir con estas normativas y garantizar que sus aplicaciones respeten los derechos de los usuarios.

[banner title=”WordPress Hosting Insertado”]

Crecimiento del Desarrollo Sostenible

La sostenibilidad se está convirtiendo en un factor clave en el desarrollo de software, impulsado por la creciente conciencia sobre el impacto ambiental de la tecnología. En 2024, veremos un enfoque más fuerte en el desarrollo sostenible, que incluye prácticas como la optimización del uso de recursos y la reducción de la huella de carbono del software.

Eficiencia Energética

Los desarrolladores están buscando formas de hacer que el software sea más eficiente desde el punto de vista energético, desde la optimización del código hasta la selección de plataformas y proveedores de nube que utilicen energía renovable. Esto no solo ayuda a reducir el impacto ambiental, sino que también reduce costos operativos para las empresas. Optimizar el uso de recursos informáticos y minimizar el consumo de energía en aplicaciones serán prioridades clave para garantizar un desarrollo más sostenible.

Diseño de Software Ecológico

El desarrollo de software también debe considerar el ciclo de vida completo de los productos digitales, desde la creación hasta el despliegue y el mantenimiento. Las empresas buscarán reducir el impacto ambiental mediante la adopción de principios de diseño ecológico, como la minimización del uso de recursos computacionales, el desarrollo de software que funcione eficientemente en hardware más antiguo y la implementación de procesos de reciclaje de datos.

El 2024 traerá consigo una serie de tendencias que influyen profundamente en la forma en que se desarrolla software. Desde la integración cada vez mayor de la inteligencia artificial hasta el avance de tecnologías como la realidad aumentada y la sostenibilidad, las empresas y los desarrolladores deben estar preparados para adaptarse rápidamente a estos cambios. Mantenerse al tanto de estas tendencias no solo garantizará la competitividad en el mercado, sino que también permitirá a las organizaciones ofrecer productos de mayor calidad, más seguros y más respetuosos con el medio ambiente.
Comó es el Futuro del Desarrollo con Internet de las Cosas (IoT)

El Internet de las Cosas (IoT, por sus siglas en inglés) ha dejado de ser una tendencia emergente para convertirse en una realidad transformadora en múltiples sectores, desde el hogar hasta la industria, la medicina y la agricultura. Con el crecimiento exponencial en el número de dispositivos conectados, el IoT está redefiniendo la forma en que interactuamos con la tecnología y cómo gestionamos nuestras vidas diarias. A medida que esta tecnología continúa evolucionando, se presenta un amplio abanico de oportunidades y desafíos para desarrolladores y empresas.

En este artículo, exploraremos el futuro del desarrollo con IoT, las tendencias emergentes, los retos que enfrentan los desarrolladores, y cómo esta tecnología está moldeando el mundo en el que vivimos.

Panorama Actual del IoT

El concepto de IoT se refiere a la interconexión de dispositivos y objetos cotidianos a través de Internet, lo que les permite enviar, recibir y procesar datos en tiempo real. Desde electrodomésticos inteligentes hasta vehículos autónomos y sistemas de monitoreo industrial, el IoT abarca una amplia gama de aplicaciones que están cambiando la forma en que operan las empresas y las personas.

En los últimos años, hemos visto un crecimiento sin precedentes en el número de dispositivos IoT. Según estimaciones, para 2025 habrá más de 75 mil millones de dispositivos conectados en todo el mundo. Este crecimiento se ha visto impulsado por una combinación de factores, como la reducción de los costos de hardware, la expansión de la conectividad de red, y la creciente demanda de soluciones inteligentes en todos los sectores.

Tendencias Emergentes en el Desarrollo de IoT

A medida que el IoT sigue evolucionando, surgen nuevas tendencias que están dando forma al futuro del desarrollo en este campo. Algunas de las más destacadas incluyen:

5G y su Impacto en el IoT

La llegada de la tecnología 5G está configurada para revolucionar el IoT al proporcionar velocidades de conexión más rápidas, menor latencia y una mayor capacidad de dispositivos conectados. Esto permitirá el desarrollo de aplicaciones IoT más complejas y en tiempo real, como vehículos autónomos, ciudades inteligentes, y redes industriales avanzadas.

El 5G también facilitará la expansión del IoT en áreas rurales y remotas, donde la conectividad ha sido históricamente limitada. Esto abrirá nuevas oportunidades para el desarrollo de soluciones IoT en sectores como la agricultura de precisión, donde los sensores conectados pueden optimizar el uso de recursos y aumentar la productividad.

Inteligencia Artificial y Machine Learning

La integración de la inteligencia artificial (IA) y el machine learning (ML) en el IoT está permitiendo que los dispositivos sean más inteligentes y autónomos. Los algoritmos de IA pueden analizar grandes volúmenes de datos generados por dispositivos IoT, identificar patrones y tomar decisiones en tiempo real sin intervención humana.

[banner title=”LatinCloud Insertado”]

Por ejemplo, en el sector de la salud, los dispositivos IoT equipados con IA pueden monitorear los signos vitales de los pacientes y alertar a los profesionales médicos en caso de anomalías, mejorando la atención al paciente y reduciendo los costos de atención médica. En la industria, los sistemas de mantenimiento predictivo pueden anticipar fallos en equipos basados en datos de sensores, minimizando el tiempo de inactividad y los costos de reparación.

Seguridad y Privacidad Mejoradas

Con el crecimiento del IoT, la seguridad y la privacidad se han convertido en preocupaciones críticas. La naturaleza distribuida del IoT, junto con la cantidad masiva de datos que generan estos dispositivos, crea vulnerabilidades que los ciberdelincuentes pueden explotar.

En respuesta, estamos viendo el desarrollo de nuevas técnicas y protocolos de seguridad diseñados específicamente para IoT, como el cifrado de extremo a extremo, la autenticación basada en hardware, y la segmentación de redes. Además, las normativas de privacidad, como el Reglamento General de Protección de Datos (GDPR) en Europa, están impulsando a las empresas a adoptar prácticas más rigurosas para proteger los datos de los usuarios.

Computación en el Borde (Edge Computing)

La computación en el borde o edge computing está ganando popularidad en el ámbito del IoT debido a su capacidad para procesar datos más cerca de la fuente, reduciendo la latencia y el ancho de banda necesario para enviar datos a la nube. En lugar de depender exclusivamente de la nube para el procesamiento de datos, los dispositivos IoT pueden realizar análisis y tomar decisiones localmente.

Esto es particularmente útil en aplicaciones donde la latencia es crítica, como en vehículos autónomos, donde las decisiones deben tomarse en milisegundos, o en entornos industriales, donde los sensores y actuadores necesitan responder instantáneamente a cambios en el entorno.

Interoperabilidad y Estándares Abiertos

La falta de interoperabilidad entre dispositivos y plataformas ha sido un desafío persistente en el IoT. Sin embargo, estamos viendo un movimiento hacia estándares abiertos y protocolos que permiten que dispositivos de diferentes fabricantes se comuniquen entre sí de manera más fluida.

Organizaciones y consorcios industriales están trabajando para desarrollar estándares comunes que permitan la integración de dispositivos IoT en ecosistemas más amplios. Esto no solo facilita el desarrollo, sino que también acelera la adopción del IoT en diferentes sectores, al reducir la complejidad y los costos de implementación.

Retos en el Desarrollo de IoT

A pesar de las oportunidades que presenta el IoT, los desarrolladores enfrentan una serie de desafíos que deben abordar para aprovechar al máximo esta tecnología.

Seguridad y Vulnerabilidades

La seguridad sigue siendo el desafío más significativo en el desarrollo de IoT. La gran cantidad de dispositivos conectados y la diversidad de plataformas y protocolos aumentan la superficie de ataque, lo que hace que la protección de estos sistemas sea extremadamente compleja.

Los desarrolladores deben implementar medidas de seguridad robustas desde el diseño inicial del dispositivo, como la autenticación multifactor, el cifrado de datos y la actualización segura de firmware. Además, deben estar preparados para abordar vulnerabilidades emergentes y responder rápidamente a incidentes de seguridad.

Gestión de Datos

El IoT genera cantidades masivas de datos, lo que plantea desafíos en términos de almacenamiento, procesamiento y análisis. Los desarrolladores deben diseñar sistemas que puedan gestionar eficientemente grandes volúmenes de datos en tiempo real, al mismo tiempo que garantizan la privacidad y el cumplimiento de las normativas.

La adopción de tecnologías como la computación en el borde y la inteligencia artificial puede ayudar a mitigar estos desafíos, permitiendo que los datos se procesen de manera más eficiente y cercana a la fuente.

Interoperabilidad y Estandarización

La falta de interoperabilidad entre dispositivos y plataformas sigue siendo un obstáculo para el desarrollo de soluciones IoT integradas. Los desarrolladores deben navegar por un paisaje fragmentado de estándares y protocolos, lo que puede complicar la integración de nuevos dispositivos en ecosistemas existentes.

Para superar este desafío, es esencial que los desarrolladores adopten estándares abiertos y trabajen con plataformas que promuevan la interoperabilidad. Esto facilitará la creación de soluciones IoT escalables y flexibles que puedan evolucionar con el tiempo.

Escalabilidad

La escalabilidad es un desafío importante en IoT, especialmente cuando se trata de gestionar redes de dispositivos que pueden crecer rápidamente. Los desarrolladores deben diseñar sistemas que puedan escalar eficientemente, tanto en términos de conectividad como de procesamiento de datos.

Las arquitecturas de microservicios y la computación en la nube pueden proporcionar la flexibilidad y escalabilidad necesarias para gestionar redes IoT en expansión. Sin embargo, es crucial planificar cuidadosamente la infraestructura para evitar cuellos de botella y garantizar un rendimiento óptimo.

El Futuro del Desarrollo con IoT

El futuro del desarrollo con IoT es prometedor, con una amplia gama de aplicaciones innovadoras que están transformando industrias enteras. A medida que las tecnologías continúan avanzando, veremos un IoT más inteligente, seguro y accesible, que impulsará la creación de nuevas soluciones y modelos de negocio.

IoT y Ciudades Inteligentes

Las ciudades inteligentes son una de las aplicaciones más emocionantes del IoT. Utilizando una red de sensores y dispositivos conectados, las ciudades inteligentes pueden optimizar el uso de recursos, mejorar la eficiencia de los servicios públicos, y aumentar la calidad de vida de sus habitantes.

Por ejemplo, los sistemas de gestión de tráfico basados en IoT pueden reducir la congestión y mejorar la seguridad vial, mientras que las redes eléctricas inteligentes pueden optimizar el consumo de energía y reducir los costos. A medida que más ciudades adoptan estas tecnologías, los desarrolladores tendrán la oportunidad de participar en proyectos que tendrán un impacto significativo en la vida urbana.

IoT en la Salud

El IoT está revolucionando la atención médica al permitir el monitoreo continuo de pacientes, la administración remota de tratamientos, y la gestión proactiva de la salud. Los dispositivos wearables, como relojes inteligentes y monitores de salud, están permitiendo a los pacientes y médicos recopilar datos en tiempo real, lo que mejora el diagnóstico y la personalización del tratamiento.

En el futuro, veremos un aumento en el desarrollo de dispositivos IoT para la salud, impulsados por la IA y el machine learning, que permitirán la detección temprana de enfermedades y una atención más precisa y personalizada.

IoT y Sostenibilidad

El IoT también jugará un papel crucial en la sostenibilidad, ayudando a las empresas y a los gobiernos a gestionar los recursos de manera más eficiente. Los sensores IoT pueden monitorear el consumo de agua, energía y otros recursos, y proporcionar datos valiosos para reducir el desperdicio y optimizar las operaciones.

Además, el IoT puede facilitar la gestión de residuos, el control de la calidad del aire, y la protección de la biodiversidad. A medida que el cambio climático se convierte en una preocupación global cada vez más urgente, el IoT ofrecerá soluciones innovadoras para abordar los desafíos ambientales.

El Internet de las Cosas está en el corazón de una transformación digital que está cambiando la forma en que interactuamos con el mundo que nos rodea. Con avances continuos en conectividad, inteligencia artificial, y seguridad, el IoT seguirá impulsando innovaciones que mejorarán nuestras vidas y redefinirán industrias enteras.

Para los desarrolladores, el IoT presenta una oportunidad sin precedentes para crear soluciones que aborden los desafíos más críticos de nuestro tiempo. Sin embargo, también requiere una comprensión profunda de los complejos desafíos que plantea, desde la seguridad hasta la gestión de datos y la interoperabilidad.

El futuro del IoT es brillante, y los desarrolladores que estén dispuestos a aprender y adaptarse a este cambiante panorama estarán en una posición ideal para liderar la próxima ola de innovación tecnológica. Con el enfoque adecuado, el IoT no solo transformará la tecnología, sino que también hará del mundo un lugar más conectado, inteligente y sostenible.

Como Instalar y Configurar WordPress en un VPS

WordPress es uno de los sistemas de gestión de contenido (CMS) más populares del mundo, impulsando más del 40% de los sitios web en Internet. Su flexibilidad, facilidad de uso y amplia comunidad de desarrolladores lo convierten en la elección ideal tanto para principiantes como para desarrolladores experimentados. Para aquellos que desean tener un mayor control sobre su sitio web, la instalación de WordPress en un servidor privado virtual (VPS) es una excelente opción. Un VPS ofrece más recursos y control en comparación con el alojamiento compartido, lo que permite una personalización y escalabilidad más avanzada.

En esta guía, exploraremos cómo instalar y configurar WordPress en un VPS, desde la preparación del entorno del servidor hasta la configuración final del CMS.

Preparación del Entorno del Servidor

Antes de instalar WordPress, es esencial preparar tu VPS. Esto incluye la instalación de un servidor web, una base de datos y PHP, todos los cuales son necesarios para que WordPress funcione correctamente. En esta guía, utilizaremos un servidor Linux con una distribución basada en Debian, como Ubuntu, y configuraremos el servidor con Apache, MySQL, y PHP.
Acceso al Servidor VPS

Primero, deberás acceder a tu VPS a través de SSH. Puedes hacerlo utilizando un cliente SSH como PuTTY (para Windows) o la terminal integrada de macOS o Linux.

bash

Copiar código

ssh usuario@dirección_ip_del_servidor

[banner title=”VPS Insertado”]

Reemplaza usuario con tu nombre de usuario SSH y dirección_ip_del_servidor con la dirección IP de tu VPS. Una vez conectado, estarás listo para comenzar con la instalación del software necesario.

Actualización del Sistema

Es fundamental asegurarse de que todos los paquetes del sistema estén actualizados antes de proceder con la instalación. Ejecuta los siguientes comandos para actualizar el índice de paquetes y luego actualizar todos los paquetes instalados:

bash

Copiar código

sudo apt update

sudo apt upgrade

Instalación del Servidor Web (Apache)

Apache es uno de los servidores web más utilizados en el mundo. Para instalar Apache, ejecuta el siguiente comando:

bash

Copiar código

sudo apt install apache2

Una vez completada la instalación, puedes verificar que Apache esté funcionando accediendo a la dirección IP de tu servidor desde un navegador web. Deberías ver la página de bienvenida predeterminada de Apache.

Instalación de MySQL

WordPress utiliza una base de datos MySQL para almacenar todo el contenido del sitio, incluidas las publicaciones, páginas y configuraciones. Para instalar MySQL, utiliza el siguiente comando:

bash

Copiar código

sudo apt install mysql-server

Después de la instalación, ejecuta el siguiente comando para iniciar la configuración de seguridad de MySQL:

bash

Copiar código

sudo mysql_secure_installation

Este script te guiará a través de varios pasos para mejorar la seguridad de tu instalación de MySQL, como la eliminación de usuarios anónimos y la deshabilitación del acceso root remoto.

Instalación de PHP

PHP es el lenguaje de programación que WordPress utiliza para funcionar. Para instalar PHP junto con algunas extensiones necesarias, ejecuta el siguiente comando:

bash

Copiar código

sudo apt install php libapache2-mod-php php-mysql

Este comando instalará PHP junto con el módulo necesario para que Apache pueda procesar scripts PHP, así como la extensión php-mysql que permite que PHP interactúe con MySQL.

Configuración de la Base de Datos para WordPress

Con MySQL instalado, el siguiente paso es crear una base de datos para WordPress. Para hacerlo, accede a la consola de MySQL:

bash

Copiar código

sudo mysql -u root -p

Se te pedirá que ingreses la contraseña del usuario root de MySQL que configuraste anteriormente. Una vez dentro de la consola de MySQL, ejecuta los siguientes comandos para crear la base de datos y un usuario con permisos completos sobre esa base de datos:

sql

Copiar código

CREATE DATABASE nombre_base_de_datos;

CREATE USER ‘nombre_usuario’@’localhost’ IDENTIFIED BY ‘contraseña_segura’;

GRANT ALL PRIVILEGES ON nombre_base_de_datos.* TO ‘nombre_usuario’@’localhost’;

FLUSH PRIVILEGES;

EXIT;

Reemplaza nombre_base_de_datos, nombre_usuario, y contraseña_segura con valores personalizados. Estos serán utilizados durante la instalación de WordPress.

Descarga e Instalación de WordPress

Con el servidor y la base de datos configurados, ahora estás listo para descargar e instalar WordPress.

Descarga de WordPress

Navega al directorio donde deseas instalar WordPress. Generalmente, el directorio raíz de Apache se encuentra en /var/www/html/. Puedes eliminar cualquier archivo innecesario en este directorio (como la página predeterminada de Apache) y luego descargar la última versión de WordPress:

bash

Copiar código

cd /var/www/html

sudo rm index.html

sudo wget https://wordpress.org/latest.tar.gz

sudo tar -xvzf latest.tar.gz

sudo mv wordpress/* .

sudo rm -rf wordpress latest.tar.gz

Este conjunto de comandos descargará el archivo comprimido de WordPress, lo descomprimirá y moverá los archivos al directorio web raíz.

Configuración de Permisos

Para que WordPress funcione correctamente, necesitas configurar los permisos de archivo y directorios. Esto asegurará que Apache pueda escribir archivos y que WordPress pueda instalar actualizaciones y plugins sin problemas:

bash

Copiar código

sudo chown -R www-data:www-data /var/www/html/

sudo find /var/www/html/ -type d -exec chmod 755 {} \;

sudo find /var/www/html/ -type f -exec chmod 644 {} \;

Configuración del Archivo wp-config.php

WordPress requiere un archivo de configuración llamado wp-config.php para conectarse a la base de datos. Puedes generar este archivo utilizando el archivo de muestra wp-config-sample.php incluido:

bash

Copiar código

sudo mv wp-config-sample.php wp-config.php

Luego, edita el archivo wp-config.php con tu editor de texto preferido:

bash

Copiar código

sudo nano wp-config.php

Dentro del archivo, localiza las siguientes líneas y reemplázalas con la información de la base de datos que creaste anteriormente:

php

Copiar código

define(‘DB_NAME’, ‘nombre_base_de_datos’);

define(‘DB_USER’, ‘nombre_usuario’);

define(‘DB_PASSWORD’, ‘contraseña_segura’);

define(‘DB_HOST’, ‘localhost’);

define(‘DB_CHARSET’, ‘utf8’);

define(‘DB_COLLATE’, ”);

Guarda y cierra el archivo después de realizar estos cambios.

Finalización de la Instalación de WordPress

Con todo configurado, ahora puedes completar la instalación de WordPress accediendo a tu dominio o dirección IP en un navegador web. Deberías ser recibido por la pantalla de instalación de WordPress, donde se te pedirá que elijas un idioma y proporciones algunos detalles básicos sobre tu sitio.

Configuración Inicial de WordPress

En la pantalla de instalación, se te pedirá que ingreses la siguiente información:

  • Título del sitio: El nombre de tu sitio web.
  • Nombre de usuario: El nombre de usuario que utilizarás para acceder al panel de administración.
  • Contraseña: Una contraseña segura para tu cuenta de administrador.
  • Tu correo electrónico: Utilizado para notificaciones administrativas.
  • Visibilidad en los motores de búsqueda: Puedes optar por deshabilitar temporalmente la indexación de motores de búsqueda si aún no deseas que tu sitio sea público.

Después de completar estos campos, haz clic en “Instalar WordPress”.

Configuraciones Adicionales para Mejorar el Rendimiento y la Seguridad

Con WordPress instalado, es importante considerar algunas configuraciones adicionales para mejorar el rendimiento y la seguridad de tu sitio web.

Configuración de Permalinks

Los enlaces permanentes (Permalinks) determinan cómo se estructuran las URL de tus publicaciones. Para mejorar la usabilidad y el SEO, ve a “Ajustes” > “Enlaces permanentes” en el panel de administración de WordPress y selecciona una estructura que utilice el nombre de la publicación.

Instalación de Plugins de Seguridad

Para proteger tu sitio, considera instalar plugins de seguridad como Wordfence o Sucuri Security. Estos plugins ofrecen funciones como escaneos de malware, autenticación de dos factores, y bloqueos automáticos de IP para proteger tu sitio contra ataques.

Configuración de Backups

Es vital realizar copias de seguridad periódicas de tu sitio web. Plugins como UpdraftPlus te permiten programar copias de seguridad automáticas que se almacenan en la nube, lo que facilita la restauración de tu sitio en caso de problemas.

Habilitar SSL/TLS

Si no lo has hecho ya, habilitar HTTPS es crucial para la seguridad de tu sitio. Esto se puede lograr mediante la instalación de un certificado SSL/TLS utilizando Let’s Encrypt y Certbot. Una vez configurado, asegúrate de actualizar la URL del sitio en “Ajustes” > “Generales” para reflejar el uso de HTTPS.

Optimización del Rendimiento

La velocidad de tu sitio web es un factor crucial tanto para la experiencia del usuario como para el SEO. Instala un plugin de caché como W3 Total Cache o WP Super Cache para mejorar los tiempos de carga. Además

El Rol de la Analítica Predictiva en el Marketing para Desarrolladores

La analítica predictiva se ha convertido en una herramienta esencial en el arsenal del marketing digital, permitiendo a las empresas anticipar las necesidades y comportamientos de los clientes mediante el análisis de grandes volúmenes de datos. Para los desarrolladores, entender y utilizar la analítica predictiva puede ser un diferenciador clave en la optimización de campañas de marketing y la mejora de la experiencia del cliente. En este artículo, exploraremos cómo los desarrolladores pueden aprovechar la analítica predictiva para mejorar sus estrategias de marketing y proporcionar valor añadido a sus proyectos.

¿Qué es la Analítica Predictiva?

La analítica predictiva utiliza técnicas estadísticas y algoritmos de machine learning para analizar datos históricos y hacer predicciones sobre eventos futuros. A diferencia de la analítica descriptiva, que se centra en explicar lo que ya ha ocurrido, la analítica predictiva se centra en predecir lo que probablemente sucederá.

Características Clave de la Analítica Predictiva

  • Modelos Predictivos: Algoritmos que analizan datos históricos para prever resultados futuros.
  • Machine Learning: Técnicas que permiten a los modelos aprender y mejorar con el tiempo.
  • Datos Históricos: Información pasada utilizada como base para predicciones.

Aprende más sobre la importancia del Big Data en nuestro artículo 15 Diferencias entre HTTP y HTTPS Que Debes Conocer.

Aplicaciones de la Analítica Predictiva en el Marketing

La analítica predictiva puede transformar significativamente las estrategias de marketing, permitiendo a las empresas personalizar campañas, optimizar recursos y mejorar la experiencia del cliente. Aquí hay algunas aplicaciones clave:

Previsión de Demanda

  • Optimización del Inventario: Predice la demanda de productos para evitar tanto el exceso de inventario como la escasez.
  • Planificación de Campañas: Ajusta las campañas de marketing según las predicciones de demanda para maximizar el impacto.

[banner title=”LatinCloud Insertado”]

Churn Prediction

  • Retención de Clientes: Identifica a los clientes que tienen mayor riesgo de abandonar la marca y diseña estrategias de retención personalizadas.
  • Mejora del Servicio: Ajusta el servicio al cliente y las ofertas según el riesgo de abandono.

Aprende más sobre cómo mejorar la experiencia del cliente en nuestro artículo Las 6 claves para vender más en los Hot Sale.

Segmentación de Audiencia

  • Segmentación Avanzada: Utiliza datos demográficos y comportamentales para crear segmentos de audiencia más precisos y personalizados.
  • Personalización del Contenido: Ajusta el contenido y las ofertas para cada segmento de audiencia basado en predicciones de comportamiento.

Descubre más sobre cómo segmentar tu audiencia en nuestro artículo Campañas de email para el Hot Sale: 4 trucos para vender más.

Herramientas y Tecnologías para la Analítica Predictiva

Existen varias herramientas y tecnologías que los desarrolladores pueden utilizar para implementar la analítica predictiva en sus proyectos de marketing. Estas herramientas facilitan la recopilación, análisis y visualización de datos, así como la creación de modelos predictivos.

Herramientas Populares

  • Google Analytics: Ofrece capacidades avanzadas de análisis y previsión de datos.
  • IBM Watson: Utiliza machine learning para proporcionar insights predictivos.
  • Microsoft Azure Machine Learning: Plataforma que permite crear y desplegar modelos de machine learning.

Interlinking sugerido: Aprende más sobre el uso de herramientas de análisis en nuestro artículo Optimiza tus Imágenes para la Web: Imágenes Impresionantes y Tiempos.

Implementación de Analítica Predictiva en Proyectos de Desarrollo

Para implementar la analítica predictiva en proyectos de desarrollo, los desarrolladores deben seguir varios pasos clave, desde la recopilación de datos hasta la creación y despliegue de modelos predictivos.

Pasos para la Implementación

  1. Recopilación de Datos: Recolecta datos relevantes de diversas fuentes, como transacciones, interacciones en redes sociales y comportamiento en el sitio web.
  2. Limpieza y Preparación de Datos: Asegúrate de que los datos estén limpios y listos para el análisis, eliminando duplicados y gestionando datos faltantes.
  3. Selección de Algoritmos: Elige los algoritmos de machine learning adecuados para tu caso de uso, como regresión, clasificación o clustering.
  4. Entrenamiento del Modelo: Entrena tus modelos con los datos históricos y ajusta los parámetros para mejorar la precisión.
  5. Despliegue y Monitoreo: Despliega los modelos predictivos en producción y monitorea su rendimiento para realizar ajustes continuos.

Aprende más sobre cómo crear y gestionar proyectos de desarrollo en nuestro artículo Creá un Newsletter paso a paso.

Casos de Uso de la Analítica Predictiva en Marketing

Explorar casos de uso específicos puede ayudar a entender cómo la analítica predictiva puede transformar las campañas de marketing y proporcionar valor añadido.

Ejemplo 1: Retención de Clientes en un eCommerce

Una tienda online utilizó la analítica predictiva para identificar clientes con alto riesgo de abandono. Al implementar estrategias de retención personalizadas, como ofertas especiales y atención al cliente proactiva, lograron reducir la tasa de churn en un 15%.

Ejemplo 2: Optimización de Campañas Publicitarias

Una empresa de software utilizó modelos predictivos para identificar los mejores momentos y canales para sus campañas publicitarias. Esto resultó en un aumento del 20% en la tasa de conversión y una reducción del 10% en los costos de adquisición de clientes.

Interlinking sugerido: Aprende más sobre casos de uso exitosos en nuestro artículo Campañas de email marketing, 5 ejemplos exitosos.

La analítica predictiva ofrece a los desarrolladores una poderosa herramienta para mejorar las estrategias de marketing, permitiendo anticipar las necesidades de los clientes y optimizar las campañas para obtener mejores resultados. Desde la previsión de demanda y la segmentación de audiencia, hasta la retención de clientes y la optimización de contenidos, las aplicaciones son vastas y variadas.

Para aprovechar al máximo la analítica predictiva, es crucial contar con las herramientas adecuadas y seguir un enfoque estructurado para la implementación. En Latincloud, ofrecemos una amplia gama de servicios que pueden ayudarte a integrar la analítica predictiva en tus proyectos de marketing digital. Desde soluciones de hosting seguro hasta herramientas avanzadas de análisis y monitoreo, estamos aquí para apoyarte en cada paso del camino.

Explora nuestros servicios

Si deseas potenciar tus campañas de marketing con la analítica predictiva, explora los servicios que Latincloud tiene para ofrecer:

  • Hosting Seguro: Asegura tus datos y aplicaciones con nuestros servicios de hosting de alta seguridad.
  • Herramientas de Análisis y Monitoreo: Monitorea y analiza tus campañas para obtener insights valiosos y detectar oportunidades de mejora.
  • Automatización del Marketing: Optimiza tus esfuerzos de marketing con nuestras soluciones de automatización.

Visita nuestra página de servicios para obtener más información sobre cómo podemos ayudarte a aprovechar el poder de la analítica predictiva en tus campañas de marketing. ¡Empieza hoy y observa la diferencia con Latincloud!

Como Instalar y Configurar Apache en Servidores Linux

Apache es un servidor web de código abierto, ampliamente utilizado para almacenar, procesar y servir páginas web a los usuarios en todo el mundo. Desarrollado por la Apache Software Foundation, Apache fue lanzado en 1996 y ha jugado un papel fundamental en el crecimiento de Internet. A lo largo de los años, Apache ha evolucionado hasta convertirse en uno de los servidores web más populares y confiables, utilizado tanto en entornos de desarrollo como en servidores de producción.

Requisitos Previos para la Instalación

Antes de proceder con la instalación y configuración de Apache, es fundamental cumplir con algunos requisitos previos. Esto asegura que el proceso de instalación se desarrolle sin problemas y que el servidor esté adecuadamente preparado para manejar las solicitudes web:

  1. Usuario con Privilegios Sudo: Es esencial contar con un usuario que tenga privilegios sudo. Estos privilegios permiten ejecutar comandos con permisos de superusuario, lo que es necesario para instalar y configurar software en el sistema.
  2. Firewall Configurado: Asegúrate de que el firewall del sistema esté configurado para permitir el tráfico HTTP y HTTPS, que corresponden a los puertos 80 y 443 respectivamente. Esto es crucial para que los usuarios puedan acceder a las páginas web servidas por Apache.

Pasos para la Instalación en Distribuciones Basadas en Debian (Debian, Ubuntu, Linux Mint)

Actualizar el Índice de Paquetes

Antes de instalar cualquier software, es buena práctica asegurarse de que todos los paquetes del sistema estén actualizados. Esto se puede lograr abriendo una terminal y ejecutando los siguientes comandos:

bash

Copiar código

sudo apt update

sudo apt upgrade

Actualizar el índice de paquetes garantiza que el sistema tenga la versión más reciente de los paquetes disponibles, lo que puede incluir correcciones de seguridad y mejoras de rendimiento.

Instalar Apache

Una vez que el sistema esté actualizado, puedes proceder con la instalación de Apache utilizando el siguiente comando:

bash

Copiar código

sudo apt install apache2

Este comando descarga e instala Apache, junto con todas las dependencias necesarias.

Verificar la Instalación

Después de la instalación, Apache debería iniciarse automáticamente. Puedes verificar que Apache esté funcionando correctamente visitando la dirección IP pública del servidor en un navegador web. Si Apache está configurado correctamente, deberías ver la página de bienvenida de Apache, que confirma que el servidor web está operativo.

También puedes verificar el estado del servicio Apache utilizando el siguiente comando:

bash

Copiar código

sudo systemctl status apache2

Habilitar el Servicio de Apache

Para asegurarte de que Apache se inicie automáticamente cada vez que el sistema arranca, ejecuta el siguiente comando:

bash

Copiar código

sudo systemctl enable apache2

Iniciar el Servicio de Apache

Si por alguna razón Apache no se inicia automáticamente, puedes iniciarlo manualmente con el siguiente comando:

bash

Copiar código

sudo systemctl start apache2

Configurar el Firewall

Si estás utilizando UFW (Uncomplicated Firewall), es necesario permitir el tráfico de Apache ejecutando el siguiente comando:

bash

Copiar código

sudo ufw allow ‘Apache Full’

Esto configurará el firewall para permitir el tráfico HTTP y HTTPS, asegurando que los usuarios puedan acceder a las páginas web servidas por Apache.

Configurar los Archivos de Configuración

Los archivos de configuración de Apache se encuentran en el directorio /etc/apache2/. Aquí, puedes modificar el archivo principal de configuración, que es /etc/apache2/apache2.conf. Es importante tener cuidado al editar este archivo, ya que una configuración incorrecta puede hacer que el servidor web deje de funcionar.

[banner title=”VPS Insertado”]

Para configurar un sitio web, es recomendable crear un archivo de configuración específico para ese sitio en el directorio /etc/apache2/sites-available/. Una vez que hayas creado el archivo, puedes habilitar el sitio utilizando el siguiente comando:

bash

Copiar código

sudo a2ensite nombre_del_sitio.conf

Finalmente, recarga Apache para aplicar los cambios:

bash

Copiar código

sudo systemctl reload apache2

Configurar Virtual Hosts

Apache permite alojar múltiples sitios web en un solo servidor mediante la configuración de Virtual Hosts. Para configurar un Virtual Host, crea un archivo de configuración en /etc/apache2/sites-available/, por ejemplo, mi_sitio.conf. El contenido del archivo podría ser algo similar a lo siguiente:

bash

Copiar código

<VirtualHost *:80>

ServerAdmin webmaster@midominio.com

DocumentRoot /var/www/mi_sitio

ServerName midominio.com

ServerAlias www.midominio.com

ErrorLog ${APACHE_LOG_DIR}/error.log

CustomLog ${APACHE_LOG_DIR}/access.log combined

</VirtualHost>

Este archivo configura un sitio web con el dominio midominio.com y su alias www.midominio.com, estableciendo el directorio raíz del sitio web en /var/www/mi_sitio. Los logs de error y acceso se almacenan en los archivos especificados.

Una vez que hayas configurado el Virtual Host, habilítalo y recarga Apache:

bash

Copiar código

sudo a2ensite mi_sitio.conf

sudo systemctl reload apache2

Pasos para la Instalación de Apache en CentOS

La instalación y configuración de Apache en CentOS es bastante similar a la de las distribuciones basadas en Debian, aunque hay algunas diferencias en los comandos y en la estructura del sistema.

Actualizar los Paquetes del Sistema

Es importante mantener el sistema actualizado para evitar vulnerabilidades de seguridad y problemas de compatibilidad. Para actualizar los paquetes en CentOS, utiliza el siguiente comando:

bash

Copiar código

sudo yum update

Instalar Apache

En CentOS, el paquete que contiene Apache se llama httpd. Para instalarlo, ejecuta el siguiente comando:

bash

Copiar código

sudo yum install httpd -y

Verificar la Versión de Apache Instalado

Para asegurarte de que Apache se ha instalado correctamente, puedes verificar la versión utilizando el siguiente comando:

bash

Copiar código

httpd -v

Habilitar el Inicio Automático de Apache

Para que Apache se inicie automáticamente cada vez que el sistema arranca, habilítalo con el siguiente comando:

bash

Copiar código

sudo systemctl enable httpd

Iniciar el Servicio Apache

Si Apache no se ha iniciado automáticamente, puedes iniciarlo manualmente con el siguiente comando:

bash

Copiar código

sudo systemctl start httpd

Configuración del Firewall

Para permitir el tráfico HTTP y HTTPS a través del firewall, utiliza los siguientes comandos:

bash

Copiar código

sudo firewall-cmd –permanent –zone=public –add-service={http,https}

sudo firewall-cmd –reload

Esto permitirá que el servidor web sea accesible desde el exterior a través de los puertos 80 y 443.

Configuración de Virtual Hosts

Al igual que en las distribuciones basadas en Debian, en CentOS también puedes configurar Virtual Hosts para alojar múltiples sitios web. Para cada sitio, crea un directorio en /var/www/ y un archivo de configuración en /etc/httpd/conf.d/. Por ejemplo, para crear un sitio web llamado mipagina.com, puedes seguir estos pasos:

bash

Copiar código

sudo mkdir -p /var/www/mipagina.com

Luego, crea un archivo de configuración para el sitio en /etc/httpd/conf.d/mipagina.com.conf con la configuración necesaria. Una vez configurado, recarga Apache para aplicar los cambios:

bash

Copiar código

sudo systemctl reload httpd

Y, si es necesario, reinicia Apache:

bash

Copiar código

sudo systemctl restart httpd

La instalación y configuración de Apache en servidores Linux, ya sea en distribuciones basadas en Debian como en CentOS, es un proceso relativamente sencillo si se siguen los pasos adecuados. Apache es una herramienta robusta y flexible, capaz de manejar desde simples sitios web hasta aplicaciones web complejas con múltiples Virtual Hosts. Con una correcta configuración, Apache puede ser una parte integral de tu infraestructura web, ofreciendo un rendimiento confiable y seguro.

Cómo Utilizar el Big Data para Mejorar tus Campañas de Marketing

El Big Data se ha convertido en una herramienta esencial para los profesionales del marketing que buscan obtener una ventaja competitiva. Al analizar grandes volúmenes de datos, las empresas pueden obtener insights valiosos sobre el comportamiento del cliente, optimizar sus campañas de marketing y tomar decisiones basadas en datos. En este artículo, exploraremos cómo utilizar el Big Data para mejorar tus campañas de marketing y ofreceremos estrategias prácticas para aprovechar al máximo esta poderosa herramienta.

Comprender el Big Data

El Big Data se refiere a conjuntos de datos extremadamente grandes y complejos que no pueden ser gestionados y analizados con las herramientas tradicionales. Estos datos provienen de diversas fuentes, incluyendo redes sociales, transacciones de comercio electrónico, sensores y dispositivos IoT, y mucho más.

Características del Big Data

  • Volumen: Cantidades masivas de datos que se generan constantemente.
  • Velocidad: La rapidez con la que se generan y procesan los datos.
  • Variedad: Diferentes tipos de datos, como texto, imágenes, audio y video.
  • Veracidad: La calidad y precisión de los datos.
  • Valor: El potencial de los datos para proporcionar insights valiosos.

Segmentación de Audiencia

Una de las aplicaciones más importantes del Big Data en el marketing es la segmentación de audiencia. Al analizar datos demográficos, comportamentales y psicográficos, puedes dividir a tu audiencia en segmentos más específicos y personalizados.

Estrategias de Segmentación

  • Datos Demográficos: Edad, género, ubicación geográfica, ingresos.
  • Datos Comportamentales: Historial de compras, interacción con la marca, patrones de navegación.
  • Datos Psicográficos: Intereses, valores, estilos de vida.

Aprende más sobre cómo segmentar tu audiencia en nuestro artículo Campañas de email para el Hot Sale: 4 trucos para vender más.

Personalización de Contenido

El Big Data permite a las empresas personalizar el contenido y las ofertas para cada segmento de audiencia, aumentando la relevancia y la efectividad de las campañas de marketing.

[banner title=”LatinCloud Insertado”]

Estrategias de Personalización

  • Recomendaciones de Productos: Utiliza datos de historial de compras y navegación para recomendar productos relevantes.
  • Contenido Dinámico: Personaliza el contenido del sitio web y los correos electrónicos en función del comportamiento y las preferencias del usuario.
  • Publicidad Dirigida: Utiliza datos para crear anuncios dirigidos que resuenen con cada segmento de audiencia.

Descubre más sobre personalización en nuestro artículo Potenciar tu marca utilizando mailings.

Análisis Predictivo

El análisis predictivo utiliza modelos estadísticos y algoritmos de machine learning para predecir futuros comportamientos y tendencias. Esto permite a las empresas anticipar las necesidades de los clientes y tomar decisiones proactivas.

Aplicaciones del Análisis Predictivo

  • Previsión de Demanda: Predice la demanda de productos para optimizar el inventario y la producción.
  • Churn Prediction: Identifica a los clientes que están en riesgo de abandonar la marca y toma medidas para retenerlos.
  • Campañas de Marketing Predictivas: Diseña campañas de marketing basadas en predicciones de comportamiento del cliente.

Optimización del ROI de Marketing

El Big Data permite a las empresas medir y optimizar el retorno de la inversión (ROI) de sus campañas de marketing. Al analizar el rendimiento de diferentes canales y tácticas, puedes ajustar tu estrategia para maximizar el impacto y minimizar los costos.

Estrategias de Optimización del ROI

  • Análisis de Canal: Evalúa el rendimiento de diferentes canales de marketing, como correo electrónico, redes sociales y publicidad pagada.
  • Atribución Multicanal: Utiliza modelos de atribución para entender cómo diferentes puntos de contacto contribuyen a la conversión.
  • Pruebas A/B: Realiza pruebas A/B para identificar qué variaciones de tus campañas generan mejores resultados.

Descubre más sobre optimización del ROI en nuestro artículo Creá un Newsletter paso a paso.

Mejora de la Experiencia del Cliente

El Big Data puede mejorar significativamente la experiencia del cliente al permitirte ofrecer un servicio más personalizado y eficiente. Al comprender mejor las necesidades y preferencias de tus clientes, puedes crear experiencias que superen sus expectativas.

Estrategias para Mejorar la Experiencia del Cliente

  • Atención al Cliente Proactiva: Utiliza datos para anticipar las necesidades de los clientes y ofrecer soluciones antes de que se conviertan en problemas.
  • Personalización del Servicio: Ofrece recomendaciones y servicios personalizados basados en el comportamiento y las preferencias del cliente.
  • Feedback en Tiempo Real: Recopila y analiza feedback en tiempo real para realizar ajustes rápidos y mejorar continuamente.

Automatización del Marketing

El Big Data impulsa la automatización del marketing, permitiendo a las empresas gestionar y ejecutar campañas de manera más eficiente y efectiva. La automatización puede ahorrar tiempo y recursos, mientras que mejora la precisión y consistencia de las campañas.

Estrategias de Automatización del Marketing

  • Email Marketing Automatizado: Configura flujos de trabajo automatizados para enviar correos electrónicos personalizados en momentos clave del ciclo de vida del cliente.
  • Automatización de Redes Sociales: Programa publicaciones y analiza el rendimiento en tiempo real para optimizar tu presencia en redes sociales.
  • Lead Scoring: Utiliza datos para calificar y priorizar leads, enfocando tus esfuerzos en aquellos con mayor probabilidad de conversión.

Descubre más sobre automatización del marketing en nuestro artículo Creá un Newsletter paso a paso.

Monitoreo y Análisis de Competencia

El Big Data también puede ser utilizado para monitorear y analizar a la competencia. Al entender las estrategias y tácticas de tus competidores, puedes identificar oportunidades y amenazas, y ajustar tu estrategia en consecuencia.

Estrategias para el Monitoreo de la Competencia

  • Análisis de Sentimientos: Utiliza herramientas de análisis de sentimientos para monitorear lo que se dice sobre tus competidores en las redes sociales y otros canales.
  • Benchmarking: Compara tus métricas de rendimiento con las de tus competidores para identificar áreas de mejora.
  • Vigilancia de Campañas: Monitorea las campañas de marketing de tus competidores para entender qué tácticas están utilizando y qué tan efectivas son.

Optimización de Contenidos

El Big Data permite optimizar el contenido de marketing para asegurarse de que resuene con tu audiencia y cumpla con los objetivos de negocio. Analizar el rendimiento del contenido y las preferencias de la audiencia puede guiar la creación de contenido más efectivo.

Estrategias para la Optimización de Contenidos

  • Análisis de Rendimiento: Utiliza datos para evaluar qué tipos de contenido generan más engagement y conversiones.
  • SEO Basado en Datos: Optimiza tu contenido para los motores de búsqueda utilizando insights derivados del análisis de datos.
  • Contenido Dinámico: Personaliza el contenido en tiempo real para adaptarlo a las preferencias y comportamientos de los usuarios.

Mejora de la Seguridad y la Privacidad

El Big Data también tiene un papel crucial en la mejora de la seguridad y la privacidad de los datos. Implementar prácticas robustas de seguridad es esencial para proteger la información sensible y cumplir con las normativas.

Estrategias para la Seguridad y Privacidad de Datos

  • Cifrado de Datos: Utiliza cifrado para proteger los datos en tránsito y en reposo.
  • Cumplimiento Normativo: Asegúrate de cumplir con normativas como GDPR y CCPA.
  • Monitoreo de Seguridad: Implementa herramientas de monitoreo para detectar y responder rápidamente

El Big Data se ha convertido en una herramienta indispensable para mejorar las campañas de marketing, proporcionando insights valiosos que permiten una toma de decisiones más informada y estratégica. Desde la segmentación de la audiencia y la personalización del contenido, hasta la optimización del ROI y la mejora de la experiencia del cliente, el Big Data ofrece múltiples beneficios que pueden transformar la forma en que las empresas interactúan con sus clientes y gestionan sus campañas.

Implementar estrategias de Big Data no solo te ayudará a comprender mejor a tu audiencia y anticipar sus necesidades, sino que también te permitirá optimizar tus recursos y maximizar el impacto de tus esfuerzos de marketing. Sin embargo, es crucial mantener un enfoque constante en la seguridad y privacidad de los datos para proteger la información sensible y cumplir con las normativas.

En Latincloud, ofrecemos una amplia gama de servicios que pueden ayudarte a aprovechar al máximo el Big Data en tus campañas de marketing. Desde soluciones de hosting seguro hasta herramientas avanzadas de análisis y automatización, estamos aquí para apoyarte en cada paso del camino.

Explora nuestros servicios

Si deseas potenciar tus campañas de marketing con Big Data, explora los servicios que Latincloud tiene para ofrecer:

  • Hosting Seguro: Asegura tus datos y aplicaciones con nuestros servicios de hosting de alta seguridad.
  • Herramientas de Análisis y Monitoreo: Monitorea y analiza tus campañas para obtener insights valiosos y detectar oportunidades de mejora.
  • Automatización del Marketing: Optimiza tus esfuerzos de marketing con nuestras soluciones de automatización.

Visita nuestra página de servicios para obtener más información sobre cómo podemos ayudarte a aprovechar el poder del Big Data en tus campañas de marketing. ¡Empieza hoy y observa la diferencia con Latincloud!

Seguridad en la Nube: Prácticas Esenciales para Proteger tus Aplicaciones

La adopción de servicios en la nube ha transformado significativamente la manera en que las empresas y los individuos gestionan sus datos y aplicaciones. La capacidad de escalar rápidamente, reducir costos y mejorar la accesibilidad son solo algunas de las ventajas que ofrece la computación en la nube. Sin embargo, con estos beneficios vienen también desafíos y riesgos en términos de seguridad. Proteger aplicaciones y datos en la nube es una prioridad esencial para cualquier organización. A continuación, exploraremos las prácticas esenciales para asegurar tus aplicaciones en la nube.

Comprensión de la Responsabilidad Compartida

Una de las primeras cosas que debe entender cualquier organización que adopte servicios en la nube es el modelo de responsabilidad compartida. En este modelo, tanto el proveedor del servicio en la nube como el cliente tienen responsabilidades específicas para garantizar la seguridad.

  • Responsabilidad del Proveedor de Servicios en la Nube: Los proveedores son responsables de la seguridad de la infraestructura física, hardware, redes y la capa de virtualización. Ellos aseguran que los centros de datos estén protegidos contra amenazas físicas y cibernéticas.
  • Responsabilidad del Cliente: Los clientes son responsables de la seguridad en la nube. Esto incluye la gestión de usuarios, acceso, datos, aplicaciones y sistemas operativos que se ejecutan en la nube. Los clientes deben implementar configuraciones de seguridad adecuadas, gestión de identidades y accesos, y políticas de encriptación.

Gestión de Identidades y Accesos (IAM)

La gestión de identidades y accesos es fundamental para asegurar aplicaciones en la nube. Aquí se presentan algunas prácticas esenciales:

  • Control de Acceso Basado en Roles (RBAC): Implementar RBAC para garantizar que los usuarios solo tengan acceso a los recursos necesarios para desempeñar sus funciones. Esto limita la exposición de datos y aplicaciones a solo aquellos que realmente los necesitan.
  • Principio de Mínimos Privilegios: Asignar los permisos mínimos necesarios para que los usuarios realicen sus tareas. Esto reduce el riesgo de acceso no autorizado o accidental a datos sensibles.
  • Autenticación Multifactor (MFA): Utilizar MFA para agregar una capa adicional de seguridad. Incluso si las credenciales de un usuario se ven comprometidas, MFA requiere una segunda forma de verificación, lo que dificulta el acceso no autorizado.

[banner title=”LatinCloud Insertado”]

Encriptación de Datos

La encriptación es una herramienta esencial para proteger los datos tanto en tránsito como en reposo.

  • Encriptación en Tránsito: Utilizar protocolos seguros como TLS (Transport Layer Security) para proteger los datos mientras se transfieren entre el cliente y el servidor en la nube. Esto asegura que los datos no sean interceptados ni modificados durante la transmisión.
  • Encriptación en Reposo: Asegurar que los datos almacenados en la nube estén encriptados. Los proveedores de servicios en la nube suelen ofrecer opciones para encriptar datos automáticamente, utilizando claves gestionadas por el cliente o el proveedor.

Configuración Segura de la Nube

La configuración incorrecta de los servicios en la nube es una de las principales causas de brechas de seguridad. Es esencial seguir las mejores prácticas para configurar de manera segura los servicios en la nube.

  • Auditorías de Configuración: Realizar auditorías regulares de la configuración de los servicios en la nube para identificar y corregir configuraciones incorrectas o inseguras. Herramientas de auditoría pueden ser útiles para este propósito.
  • Políticas de Configuración Automáticas: Implementar políticas de configuración que aseguren que todos los recursos creados en la nube cumplan con las normas de seguridad de la organización. Estas políticas pueden aplicarse mediante herramientas de infraestructura como código (IaC).

Monitoreo y Detección de Amenazas

El monitoreo continuo y la detección temprana de amenazas son cruciales para mantener la seguridad en la nube.

  • Logs y Auditoría: Habilitar y revisar regularmente los logs de acceso y actividad. Esto puede ayudar a auditar y monitorizar las actividades.
  • Detección de Anomalías: Utilizar herramientas de detección de anomalías para identificar comportamientos sospechosos. Estas herramientas utilizan técnicas de aprendizaje automático para detectar actividades que difieren de los patrones normales.
  • Respuesta a Incidentes: Desarrollar y practicar un plan de respuesta a incidentes específico para el entorno en la nube. Esto debe incluir procedimientos para la detección, contención, erradicación y recuperación de incidentes de seguridad.

Gestión de Vulnerabilidades

La gestión proactiva de vulnerabilidades ayuda a identificar y corregir debilidades antes de que puedan ser explotadas.

  • Escaneo de Vulnerabilidades: Realizar escaneos regulares de vulnerabilidades en la infraestructura y aplicaciones en la nube. Herramientas de escaneo pueden ayudarte a identificar vulnerabilidades.
  • Parches y Actualizaciones: Asegurar que todos los sistemas operativos, aplicaciones y servicios en la nube estén actualizados con los últimos parches de seguridad. Los proveedores de servicios en la nube suelen proporcionar actualizaciones automáticas para sus servicios, pero es responsabilidad del cliente asegurarse de que las aplicaciones y sistemas operativos que ejecutan estén actualizados.

Seguridad de la Red

Proteger la red en la nube es esencial para prevenir ataques y accesos no autorizados.

  • Segmentación de Redes: Utilizar segmentación de redes para separar diferentes recursos y minimizar el riesgo de que un atacante pueda moverse lateralmente dentro de la red. Esto se puede lograr mediante el uso de subredes, grupos de seguridad y listas de control de acceso.
  • Firewalls y Grupos de Seguridad: Configurar firewalls y grupos de seguridad para controlar el tráfico de red entrante y saliente. Asegurar que solo se permitan las conexiones necesarias para el funcionamiento de las aplicaciones.
  • VPN y Conexiones Privadas: Utilizar redes privadas virtuales (VPN) y conexiones privadas para proteger la comunicación entre los recursos en la nube y las instalaciones locales de la empresa.

Seguridad en el Ciclo de Vida del Desarrollo de Software (SDLC)

Integrar la seguridad en cada fase del ciclo de vida del desarrollo de software es crucial para construir aplicaciones seguras desde el principio.

  • Desarrollo Seguro: Adoptar prácticas de desarrollo seguro, como la revisión de código, pruebas de seguridad y análisis estático de código. Herramientas de análisis pueden ayudarte a identificar problemas de seguridad en el código.
  • Integración Continua y Entrega Continua (CI/CD): Integrar herramientas de seguridad en las pipelines de CI/CD para automatizar las pruebas de seguridad y garantizar que el código seguro se despliegue en producción.
  • Pruebas de Penetración: Realizar pruebas de penetración regularmente para identificar y corregir vulnerabilidades en las aplicaciones y la infraestructura en la nube.

Formación y Concienciación

La formación continua y la concienciación sobre seguridad son esenciales para crear una cultura de seguridad dentro de la organización.

  • Formación en Seguridad: Proporcionar formación regular en seguridad para los desarrolladores, administradores de sistemas y otros empleados. Esto debe incluir conceptos básicos de seguridad, prácticas de desarrollo seguro y respuesta a incidentes.
  • Simulacros de Incidentes: Realizar simulacros de incidentes de seguridad para asegurar que todos los miembros del equipo sepan cómo responder en caso de una brecha de seguridad. Estos simulacros ayudan a identificar debilidades en los planes de respuesta y a mejorar la preparación general.

Políticas y Cumplimiento

Desarrollar y mantener políticas de seguridad claras y asegurar el cumplimiento de normativas es crucial para proteger los datos y las aplicaciones en la nube.

  • Políticas de Seguridad: Crear políticas de seguridad que definan las responsabilidades, procedimientos y controles necesarios para proteger los datos y las aplicaciones. Estas políticas deben ser revisadas y actualizadas regularmente.
  • Cumplimiento Normativo: Asegurarse de que los servicios en la nube cumplan con las normativas y estándares relevantes, como GDPR, HIPAA, PCI-DSS y otros. Los proveedores de servicios en la nube suelen proporcionar certificaciones de cumplimiento, pero es responsabilidad del cliente asegurarse de que su uso de la nube cumpla con estas normativas.

La seguridad en la nube es un esfuerzo continuo que requiere una combinación de prácticas técnicas y organizativas. Comprender el modelo de responsabilidad compartida, implementar una gestión robusta de identidades y accesos, encriptar datos, configurar servicios de manera segura, monitorear y detectar amenazas, gestionar vulnerabilidades, asegurar la red, integrar la seguridad en el SDLC, formar al personal y cumplir con normativas son todas prácticas esenciales para proteger aplicaciones en la nube. Al adoptar estas prácticas, las organizaciones pueden mitigar riesgos y asegurar que sus datos y aplicaciones estén protegidos contra amenazas en constante evolución.

Como Implementar OAuth 2.0 en Aplicaciones Web

OAuth 2.0 es un estándar de autorización que permite a las aplicaciones obtener acceso limitado a las cuentas de usuario en un servicio HTTP, como Facebook, GitHub, Google, etc. Lo hace sin compartir las credenciales del usuario, permitiendo una mayor seguridad y control sobre el acceso a los recursos. Este protocolo es ampliamente utilizado en aplicaciones web modernas para gestionar autorizaciones de forma segura y eficiente.

Conceptos Básicos de OAuth 2.0

OAuth 2.0 se basa en varios componentes y roles clave:

  1. Resource Owner (Propietario del Recurso): Es el usuario que otorga el acceso a sus recursos privados.
  2. Client (Cliente): Es la aplicación que solicita acceso a los recursos del propietario.
  3. Authorization Server (Servidor de Autorización): Es el servidor que autentica al propietario del recurso y emite tokens de acceso al cliente.
  4. Resource Server (Servidor de Recursos): Es el servidor que alberga los recursos protegidos y acepta tokens de acceso emitidos por el servidor de autorización.

Flujos de OAuth 2.0

OAuth 2.0 define varios flujos de autorización para diferentes casos de uso. Los más comunes son:

  1. Authorization Code Grant: Este flujo es utilizado principalmente por aplicaciones web. Involucra la redirección del usuario a la página de autenticación del proveedor de OAuth, donde el usuario concede o deniega el acceso. Si el acceso es concedido, el proveedor redirige al usuario de vuelta a la aplicación con un código de autorización, que la aplicación intercambia por un token de acceso.
  2. Implicit Grant: Diseñado para aplicaciones cliente de una sola página (SPA) ejecutadas en el navegador del usuario. En este flujo, el token de acceso se devuelve directamente en la redirección al cliente sin intercambiar códigos.
  3. Resource Owner Password Credentials Grant: Utilizado en situaciones de confianza donde el usuario proporciona sus credenciales directamente a la aplicación, y esta las envía al servidor de autorización para obtener un token de acceso.
  4. Client Credentials Grant: Utilizado para autenticar la aplicación en sí misma, no a un usuario. Este flujo es común para interacciones entre servidores.

Implementación del Authorization Code Grant

A continuación, se describe un proceso paso a paso para implementar el flujo de Authorization Code Grant en una aplicación web. Este ejemplo asume que se utilizará un proveedor de OAuth, como Google, y una aplicación construida con Node.js y Express.

Paso 1: Registrar la Aplicación

El primer paso es registrar tu aplicación en el proveedor de OAuth (por ejemplo, Google). Durante este registro, obtendrás un Client ID y un Client Secret, que son necesarios para las solicitudes de autorización. También deberás especificar las URL de redirección permitidas.

Paso 2: Configurar el Servidor de Autorización

En tu aplicación, configura las rutas necesarias para manejar la redirección de OAuth y el intercambio de códigos de autorización.

javascript

Copiar código

const express = require(‘express’);

const axios = require(‘axios’);

const querystring = require(‘querystring’);

const app = express();

const port = 3000;

const clientId = ‘TU_CLIENT_ID’;

const clientSecret = ‘TU_CLIENT_SECRET’;

const redirectUri = ‘http://localhost:3000/callback’;

app.get(‘/login’, (req, res) => {

const authorizationUrl = `https://accounts.google.com/o/oauth2/auth?${querystring.stringify({

response_type: ‘code’,

client_id: clientId,

redirect_uri: redirectUri,

scope: ‘https://www.googleapis.com/auth/userinfo.profile’,

access_type: ‘offline’,

[banner title=”LatinCloud Insertado”]

})}`;

res.redirect(authorizationUrl);

});

app.get(‘/callback’, async (req, res) => {

const { code } = req.query;

try {

const response = await axios.post(‘https://oauth2.googleapis.com/token’, querystring.stringify({

code,

client_id: clientId,

client_secret: clientSecret,

redirect_uri: redirectUri,

grant_type: ‘authorization_code’,

}));

const { access_token, refresh_token, expires_in } = response.data;


// Almacena los tokens en un lugar seguro (base de datos, etc.)

console.log(‘Access Token:’, access_token);

console.log(‘Refresh Token:’, refresh_token);

console.log(‘Expires In:’, expires_in);

res.send(‘Login successful’);

} catch (error) {

console.error(‘Error exchanging code for token:’, error);

res.send(‘Login failed’);

}

});

app.listen(port, () => {

console.log(`App running on http://localhost:${port}`);

});

Paso 3: Manejar Tokens de Acceso

Una vez que se recibe el token de acceso, puede ser utilizado para realizar solicitudes autenticadas a la API del proveedor de OAuth. Es importante manejar los tokens de manera segura y almacenar el refresh token si es necesario.

Ejemplo de Solicitud Autenticada:

javascript

Copiar código

app.get(‘/profile’, async (req, res) => {

const accessToken = ‘TU_ACCESS_TOKEN’;

try {

const response = await axios.get(‘https://www.googleapis.com/oauth2/v1/userinfo’, {

headers: {

Authorization: `Bearer ${accessToken}`,

},

});

res.json(response.data);

} catch (error) {

console.error(‘Error fetching user profile:’, error);

res.status(500).send(‘Error fetching user profile’);

}

});

Paso 4: Manejar la Expiración de Tokens

Los tokens de acceso suelen tener una vida útil limitada. Una vez que expiran, necesitan ser renovados utilizando el refresh token. Asegúrate de implementar la lógica para renovar tokens de acceso cuando sea necesario.

Renovación de Tokens de Acceso:

javascript

Copiar código

app.get(‘/refresh-token’, async (req, res) => {

const refreshToken = ‘TU_REFRESH_TOKEN’;

try {

const response = await axios.post(‘https://oauth2.googleapis.com/token’, querystring.stringify({

refresh_token: refreshToken,

client_id: clientId,

client_secret: clientSecret,

grant_type: ‘refresh_token’,

}));

const { access_token, expires_in } = response.data;


// Actualiza el nuevo token en un lugar seguro

console.log(‘New Access Token:’, access_token);

console.log(‘Expires In:’, expires_in);

res.send(‘Token refreshed successfully’);

} catch (error) {

console.error(‘Error refreshing token:’, error);

res.status(500).send(‘Error refreshing token’);

}

});

Seguridad en la Implementación de OAuth 2.0

La seguridad es una parte crucial de cualquier implementación de OAuth 2.0. Aquí hay algunas prácticas recomendadas para asegurar tu implementación:

  1. Usa HTTPS: Asegúrate de que todas las comunicaciones entre el cliente y el servidor, así como entre el servidor y el proveedor de OAuth, utilicen HTTPS para proteger la información sensible.
  2. Almacena Tokens de Forma Segura: Guarda los tokens de acceso y los refresh tokens en un lugar seguro, como una base de datos cifrada. Evita almacenarlos en el lado del cliente.
  3. Maneja Correctamente los Errores: Implementa manejo de errores adecuado para situaciones en las que las solicitudes de tokens o las solicitudes de recursos fallan.
  4. Restringe el Alcance de los Permisos: Solicita solo los permisos necesarios para tu aplicación. Evita pedir más permisos de los que realmente necesitas.
  5. Revoca Tokens Cuando Sea Necesario: Implementa la lógica para revocar tokens cuando un usuario se desconecta o cuando los tokens ya no son necesarios.

Además de OAuth 2.0, existen varios otros mecanismos y protocolos de autenticación y autorización que son ampliamente utilizados en aplicaciones web y móviles. A continuación, se presentan algunas de estas alternativas junto con sus características y casos de uso:

OpenID Connect (OIDC)

Descripción: OpenID Connect es una capa de identidad construida sobre el protocolo OAuth 2.0. Proporciona un mecanismo de autenticación que permite a los clientes verificar la identidad del usuario final y obtener información básica del perfil.

Características

  • Extiende OAuth 2.0 para incluir autenticación.
  • Proporciona un ID Token además del Access Token.
  • Soporta una amplia variedad de casos de uso, incluyendo aplicaciones web, móviles y de una sola página (SPA).

Casos de Uso

  • Autenticación de usuarios en aplicaciones web y móviles.
  • Permitir a los usuarios iniciar sesión con sus cuentas de redes sociales.

SAML (Security Assertion Markup Language)

Descripción: SAML es un estándar abierto para el intercambio de datos de autenticación y autorización entre partes. Utiliza XML para transmitir información sobre la autenticación y la identidad del usuario.

Características

  • Es más complejo y pesado que OAuth 2.0 y OpenID Connect.
  • Es ampliamente utilizado en entornos empresariales para federación de identidades.
  • Permite el Single Sign-On (SSO) entre diferentes dominios y aplicaciones.

Casos de Uso

  • Autenticación federada en grandes organizaciones.
  • Proveer SSO para aplicaciones empresariales y servicios en la nube.

JSON Web Tokens (JWT)

Descripción: JSON Web Tokens son un estándar abierto para crear tokens de acceso que permiten la transmisión segura de información entre dos partes. Los JWTs son compactos y se utilizan en una variedad de contextos, incluidos OAuth 2.0 y OpenID Connect.

Características

  • Basado en JSON, lo que lo hace ligero y fácil de usar.
  • Puede ser firmado y/o cifrado.
  • Utilizado tanto para autenticación como para autorización.

Casos de Uso

  • Transmisión de información de identidad y autorización en APIs RESTful.
  • Manejo de sesiones de usuario en aplicaciones web y móviles.

Kerberos

Descripción: Kerberos es un protocolo de autenticación de red diseñado para proporcionar una fuerte autenticación para aplicaciones cliente/servidor mediante el uso de criptografía de clave simétrica.

Características

  • Protocolo de autenticación centralizado.
  • Utiliza un sistema de tickets para autenticarse ante diferentes servicios.
  • Proporciona autenticación mutua entre el cliente y el servidor.

Casos de Uso

  • Autenticación en redes corporativas y sistemas operativos.
  • Implementación de SSO en entornos de red segura.

Basic Authentication

Descripción: Basic Authentication es un método simple de autenticación HTTP en el que las credenciales del usuario (nombre de usuario y contraseña) se envían en cada solicitud.

Características

  • Muy sencillo de implementar.
  • No es seguro sin HTTPS, ya que las credenciales se envían en texto claro.
  • No proporciona control de sesión o tokens de larga duración.

Casos de Uso

  • Autenticación en entornos de desarrollo o aplicaciones internas.
  • Casos simples donde la seguridad no es una preocupación principal.

Token-Based Authentication

Descripción: La autenticación basada en tokens es un método en el que el servidor genera un token firmado para el cliente tras una autenticación exitosa. El cliente utiliza este token para acceder a recursos protegidos.

Características

  • Elimina la necesidad de almacenar la sesión en el servidor.
  • Los tokens pueden contener información del usuario y caducidad.
  • Puede utilizar JWT para los tokens.

Casos de Uso

  • Autenticación en APIs RESTful.
  • Manejo de sesiones en aplicaciones sin estado (stateless).

LDAP (Lightweight Directory Access Protocol)

Descripción: LDAP es un protocolo abierto utilizado para acceder y mantener servicios de directorio distribuidos sobre una red IP. Es comúnmente utilizado para autenticar y autorizar usuarios en entornos empresariales.

Características

  • Permite la gestión centralizada de usuarios y grupos.
  • Soporta una amplia gama de operaciones de directorio.
  • Utilizado en conjunto con otros sistemas de autenticación como Kerberos.

Casos de Uso

  • Gestión de identidades en grandes organizaciones.
  • Autenticación de usuarios en aplicaciones empresariales.

Comparación de Protocolos

OAuth 2.0 vs OpenID Connect:

  • OAuth 2.0: Principalmente para autorización, no especifica cómo autenticar usuarios.
  • OpenID Connect: Extiende OAuth 2.0 para incluir autenticación, proporciona un ID Token.

OAuth 2.0 vs SAML:

  • OAuth 2.0: Más simple y ligero, ideal para APIs y aplicaciones móviles.
  • SAML: Más complejo, ideal para SSO en entornos empresariales.

JWT vs OAuth 2.0:

  • JWT: Formato de token que puede ser usado en OAuth 2.0 para portar información de autorización.
  • OAuth 2.0: Protocolo que puede usar JWT como formato de token.

LDAP vs Kerberos:

  • LDAP: Protocolo para acceso a directorios, puede integrarse con Kerberos.
  • Kerberos: Protocolo de autenticación que utiliza tickets.

Cada protocolo y método de autenticación y autorización tiene sus propias ventajas y casos de uso específicos. La elección del protocolo adecuado depende de varios factores, incluyendo el tipo de aplicación, los requisitos de seguridad, y el entorno en el que se va a implementar. OAuth 2.0 y OpenID Connect son excelentes opciones para aplicaciones web y móviles que necesitan autenticación y autorización delegada. SAML y Kerberos son más adecuados para entornos empresariales con necesidades de federación y SSO. JWT y token-based authentication proporcionan soluciones ligeras y flexibles para APIs y aplicaciones sin estado. Al comprender las características y casos de uso de cada opción, los desarrolladores pueden seleccionar la solución más adecuada para sus necesidades específicas.

La Importancia de la Seguridad en el Marketing Digital

En la era digital, el marketing se ha convertido en una herramienta fundamental para las empresas de todos los tamaños. Sin embargo, con el aumento de la actividad en línea, también ha aumentado el riesgo de ciberataques y violaciones de seguridad. La seguridad en el marketing digital no solo protege la información de la empresa y los datos de los clientes, sino que también es crucial para mantener la confianza y la reputación de la marca.

En este artículo, exploraremos la importancia de la seguridad en el marketing digital y ofreceremos estrategias prácticas para proteger tu presencia en línea. También proporcionaremos interlinking con otras notas relevantes del blog de Latincloud para que puedas profundizar en temas específicos.

Protección de Datos del Cliente

Los datos de los clientes son uno de los activos más valiosos para cualquier empresa. La recopilación de datos permite personalizar las campañas de marketing y mejorar la experiencia del usuario, pero también implica una gran responsabilidad en términos de protección.

Estrategias para Proteger los Datos del Cliente

  • Cifrado de Datos: Utiliza tecnologías de cifrado para proteger los datos durante la transmisión y el almacenamiento. El cifrado garantiza que los datos no puedan ser leídos por terceros no autorizados.
  • Acceso Restringido: Limita el acceso a los datos sensibles a personal autorizado únicamente. Implementa controles de acceso basados en roles para asegurar que solo las personas que realmente necesitan acceso puedan obtenerlo.
  • Monitoreo y Auditoría: Realiza auditorías regulares y monitorea el acceso a los datos para detectar cualquier actividad sospechosa.

Aprende más sobre la protección de datos en nuestro artículo 15 Diferencias entre HTTP y HTTPS Que Debes Conocer.

Seguridad en el Correo Electrónico

El correo electrónico es una herramienta esencial en el marketing digital, pero también es uno de los principales vectores de ataque para los ciberdelincuentes. Los ataques de phishing y el malware pueden comprometer la seguridad de tu empresa y la de tus clientes.

Mejores Prácticas para la Seguridad del Correo Electrónico

  • Autenticación de Correo Electrónico: Implementa tecnologías como SPF, DKIM y DMARC para autenticar los correos electrónicos y evitar el spoofing.
  • Filtros de Spam: Utiliza filtros de spam avanzados para bloquear correos electrónicos maliciosos antes de que lleguen a la bandeja de entrada de los usuarios.
  • Educación del Personal: Capacita a tu equipo para reconocer y manejar correos electrónicos sospechosos. Fomenta la práctica de no abrir enlaces ni descargar archivos de remitentes desconocidos.

Descubre más sobre la seguridad del correo electrónico en nuestro artículo Creá un Newsletter paso a paso.

Protección Contra el Fraude Publicitario

El fraude publicitario es un problema creciente en el marketing digital, donde los anuncios son manipulados o presentados de manera fraudulenta para obtener ingresos ilegítimos. Este tipo de fraude no solo afecta tu presupuesto de marketing, sino que también puede dañar la reputación de tu marca.

Estrategias para Combatir el Fraude Publicitario

  • Transparencia en la Publicidad: Trabaja con redes publicitarias que ofrezcan transparencia en sus métricas y métodos de entrega de anuncios.
  • Tecnologías Antifraude: Implementa herramientas y servicios que detecten y prevengan el fraude publicitario, como el monitoreo de clics inválidos y la verificación de impresiones.
  • Auditorías Regulares: Realiza auditorías periódicas de tus campañas publicitarias para asegurar que los resultados reportados sean precisos y legítimos.

Seguridad en Redes Sociales

Las redes sociales son una parte integral del marketing digital, pero también presentan riesgos significativos de seguridad. Las cuentas de redes sociales pueden ser objetivo de hackers, lo que puede llevar a la difusión de información falsa o dañina.

Mejores Prácticas para la Seguridad en Redes Sociales

  • Contraseñas Fuertes: Utiliza contraseñas fuertes y únicas para cada cuenta de redes sociales y cambia las contraseñas regularmente.
  • Autenticación de Dos Factores: Habilita la autenticación de dos factores (2FA) para añadir una capa adicional de seguridad a las cuentas.
  • Monitoreo de Cuentas: Supervisa activamente las cuentas de redes sociales para detectar actividad inusual o no autorizada.

Interlinking sugerido: Descubre cómo mejorar la seguridad de tus cuentas de redes sociales en nuestro artículo WhatsApp en el sitio web: un truco del diseño amigable.

Uso Seguro de Herramientas y Plataformas de Marketing

Las herramientas y plataformas de marketing digital, como los CRM y los sistemas de automatización de marketing, son esenciales para gestionar y ejecutar campañas. Sin embargo, su uso también puede presentar riesgos de seguridad si no se manejan adecuadamente.

Estrategias para el Uso Seguro de Herramientas de Marketing

  • Selección de Proveedores Confiables: Elige herramientas y plataformas de proveedores confiables que cumplan con las normativas de seguridad y privacidad.
  • Actualizaciones Regulares: Mantén todas las herramientas y software actualizados para protegerte contra vulnerabilidades conocidas.
  • Seguridad en la Nube: Si utilizas servicios en la nube, asegúrate de que cuenten con medidas de seguridad robustas y cifrado de datos.

Interlinking sugerido: Aprende más sobre la elección de herramientas seguras en nuestro artículo Optimiza tus Imágenes para la Web: Imágenes Impresionantes y Tiempos.

Gestión de Contraseñas

La gestión de contraseñas es una parte crítica de la seguridad en el marketing digital. Las contraseñas débiles o reutilizadas pueden ser fácilmente comprometidas, poniendo en riesgo la seguridad de tus cuentas y datos.

Mejores Prácticas para la Gestión de Contraseñas

  • Contraseñas Fuertes y Únicas: Utiliza contraseñas fuertes y únicas para cada cuenta. Una contraseña fuerte debe tener al menos 12 caracteres e incluir una combinación de letras mayúsculas, minúsculas, números y símbolos.
  • Gestores de Contraseñas: Utiliza un gestor de contraseñas para almacenar y generar contraseñas seguras.
  • Cambios Periódicos de Contraseñas: Cambia las contraseñas regularmente y no reutilices contraseñas antiguas.

Descubre más sobre la gestión de contraseñas en nuestro artículo Cómo crear una galería de imágenes para tu web.

Protección Contra Malware

El malware puede infiltrarse en tu sitio web o sistema a través de varios vectores, incluyendo descargas de archivos, enlaces en correos electrónicos y vulnerabilidades de software. Una vez dentro, puede causar daños significativos, incluyendo la pérdida de datos y el compromiso de información sensible.

Estrategias para Protegerte Contra el Malware

  • Software Antivirus y Antimalware: Utiliza software antivirus y antimalware actualizado para detectar y eliminar amenazas.
  • Actualización de Software: Mantén todos los sistemas y aplicaciones actualizados para protegerte contra vulnerabilidades conocidas.
  • Educación del Personal: Capacita a tu equipo para reconocer y evitar enlaces sospechosos y descargas no autorizadas.

Respuesta a Incidentes de Seguridad

A pesar de las mejores prácticas de seguridad, los incidentes pueden ocurrir. Tener un plan de respuesta a incidentes bien definido puede ayudarte a mitigar los daños y recuperar rápidamente la normalidad.

Componentes de un Plan de Respuesta a Incidentes

  • Detección y Análisis: Monitorea activamente tu sistema para detectar cualquier actividad sospechosa y analiza los incidentes para comprender su origen y alcance.
  • Contención y Erradicación: Una vez identificado un incidente, trabaja para contenerlo y eliminar cualquier amenaza persistente.
  • Recuperación: Restaura los sistemas y datos afectados a su estado normal y asegura que las vulnerabilidades que permitieron el incidente sean corregidas.
  • Lecciones Aprendidas: Después de cada incidente, realiza una revisión para identificar lecciones aprendidas y mejorar tus medidas de seguridad.

Interlinking sugerido: Descubre más sobre la respuesta a incidentes en nuestro artículo Campañas de email marketing, 5 ejemplos exitosos.

Cumplimiento Normativo

Cumplir con las normativas de seguridad y privacidad es fundamental para proteger los datos de los clientes y mantener la confianza de tu audiencia. La falta de cumplimiento puede resultar en sanciones financieras y daños a la reputación.

Normativas Clave y Estrategias de Cumplimiento

  • GDPR (Reglamento General de Protección de Datos): Si tu empresa opera en la Unión Europea o maneja datos de ciudadanos de la UE, debes cumplir con el GDPR, que impone estrictas directrices sobre la recopilación y el procesamiento de datos personales.
  • CCPA (Ley de Privacidad del Consumidor de California): Similar al GDPR, el CCPA se aplica a las empresas que manejan datos de residentes de California, proporcionando derechos sobre la información personal a los consumidores.
  • HIPAA (Ley de Portabilidad y Responsabilidad de Seguros de Salud): Si tu empresa maneja información médica, debes cumplir con HIPAA, que establece requisitos para la protección de datos de salud.

Estrategias de Cumplimiento

  • Políticas de Privacidad Claras: Desarrolla y publica políticas de privacidad claras que expliquen cómo se recopilan, utilizan y protegen los datos personales.
  • Consentimiento Explícito: Asegúrate de obtener el consentimiento explícito de los usuarios antes de recopilar y procesar sus datos.
  • Derechos del Usuario: Implementa mecanismos para que los usuarios puedan acceder, rectificar y eliminar sus datos personales.

Seguridad en la Transferencia de Datos

La transferencia de datos entre diferentes sistemas y plataformas es común en el marketing digital. Asegurarse de que estos datos se transfieran de manera segura es crucial para prevenir el acceso no autorizado y las brechas de seguridad.

Mejores Prácticas para la Transferencia Segura de Datos

  • Cifrado de Datos en Tránsito: Utiliza protocolos de cifrado como TLS (Transport Layer Security) para proteger los datos durante la transferencia.
  • SFTP (Protocolo Seguro de Transferencia de Archivos): Utiliza SFTP en lugar de FTP para transferir archivos de manera segura.
  • VPN (Red Privada Virtual): Utiliza VPN para crear conexiones seguras entre diferentes redes y dispositivos.

La seguridad en el marketing digital es fundamental para proteger tu negocio, los datos de tus clientes y la reputación de tu marca. Implementar estrategias de seguridad robustas y mantenerse al día con las mejores prácticas y normativas es esencial para prevenir ciberataques y garantizar la confianza de tu audiencia.

En Latincloud, ofrecemos una amplia gama de servicios que pueden ayudarte a mejorar la seguridad de tus campañas de marketing digital. Desde soluciones de hosting seguro hasta herramientas avanzadas de análisis y monitoreo, estamos aquí para ayudarte a proteger tu presencia en línea.

Si deseas fortalecer la seguridad de tus esfuerzos de marketing digital, explora los servicios que Latincloud tiene para ofrecer:

  • Hosting Seguro: Asegura tu sitio web con nuestros servicios de hosting de alta seguridad.
  • Herramientas de Análisis y Monitoreo: Monitorea y analiza tus campañas para detectar y prevenir amenazas.
  • Soporte Técnico Especializado: Recibe asistencia experta para resolver problemas de seguridad y optimizar tus estrategias.

Visita nuestra página de servicios para obtener más información sobre cómo podemos ayudarte a proteger y optimizar tu marketing digital. ¡Empieza hoy y observa la diferencia con Latincloud!

Cómo Usar Git y GitHub para el Control de Versiones

El control de versiones es una práctica fundamental en el desarrollo de software, permitiendo a los desarrolladores rastrear y administrar los cambios en el código a lo largo del tiempo. Git es una de las herramientas de control de versiones más populares, y GitHub es una plataforma basada en la web que utiliza Git para gestionar repositorios de código. Este tutorial te guiará a través del uso de Git y GitHub para el control de versiones, desde la instalación hasta las operaciones más avanzadas.

Instalación de Git

Windows

  1. Descarga el instalador de Git desde git-scm.com.
  2. Ejecuta el instalador y sigue las instrucciones del asistente de instalación. Acepta las opciones predeterminadas, a menos que tengas preferencias específicas.

Mac

  1. Abre la terminal.
  2. Ejecuta el siguiente comando para instalar Git utilizando Homebrew:

► brew install git

Linux

  1. Abre la terminal.
  2. Ejecuta el comando adecuado según tu distribución. Para Debian/Ubuntu:

► sudo apt-get install git

Configuración Inicial de Git

Una vez que Git esté instalado, configúralo con tu nombre y correo electrónico, que se asociarán con tus confirmaciones (commits).

► git config –global user.name “Tu Nombre”

► git config –global user.email “tu.email@ejemplo.com”

Conceptos Básicos de Git

Repositorio (Repository): Un repositorio es un lugar donde se almacena el historial completo de cambios en un proyecto.

Commit: Un commit es un registro de cambios en el repositorio. Cada commit tiene un mensaje descriptivo que indica qué cambios se realizaron.

Rama (Branch): Una rama es una línea independiente de desarrollo. La rama principal se llama main o master.

Fusión (Merge): La fusión es el proceso de integrar cambios de diferentes ramas en una sola.

Creación y Gestión de Repositorios Locales

Inicializar un Repositorio:

  1. Crea una carpeta para tu proyecto.
  2. Abre la terminal y navega a esa carpeta.
  3. Inicializa un nuevo repositorio de Git:

► git init

Añadir Archivos y Hacer Commits:

  1. Crea un archivo en la carpeta del proyecto (por ejemplo, index.html).
  2. Añade el archivo al área de preparación (staging area):

► git add index.html

  1. Confirma los cambios en el repositorio:

► git commit -m “Agregar archivo index.html”

Trabajando con GitHub

Crear una Cuenta y un Repositorio en GitHub:

  1. Regístrate en GitHub si no tienes una cuenta.
  2. Crea un nuevo repositorio:
    • Haz clic en el botón + en la esquina superior derecha y selecciona New repository.
    • Dale un nombre a tu repositorio y selecciona las opciones deseadas.

[banner title=”LatinCloud Insertado”]

Conectar un Repositorio Local con GitHub:

  1. Copia la URL del repositorio de GitHub.
  2. En la terminal, agrega el repositorio remoto a tu repositorio local:

► git remote add origin https://github.com/tu-usuario/nombre-del-repositorio.git

  1. Empuja los cambios locales al repositorio remoto:

► git push -u origin master

Flujo de Trabajo de Git y GitHub

Un flujo de trabajo común con Git y GitHub sigue estos pasos:

  1. Clonar un Repositorio:

► git clone https://github.com/tu-usuario/nombre-del-repositorio.git

  1. Crear una Rama para el Trabajo:

► git checkout -b nombre-de-la-rama

  1. Hacer Cambios y Confirmarlos:

► git add archivo-modificado

► git commit -m “Descripción de los cambios”

  1. Empujar los Cambios a GitHub:

► git push origin nombre-de-la-rama

  1. Crear una Solicitud de Extracción (Pull Request):
    • En GitHub, navega al repositorio y crea una nueva solicitud de extracción desde tu rama hacia la rama principal.

Ramas y Fusiones

Crear y Cambiar de Ramas:

► git checkout -b nueva-rama

Fusión de Ramas:

  1. Cambia a la rama principal:

► git checkout main

  1. Fusiona la rama:

► git merge nueva-rama

Manejo de Conflictos

Los conflictos ocurren cuando los cambios en diferentes ramas interfieren entre sí. Para resolver un conflicto:

  1. Identificar los Conflictos:
    • Git te mostrará qué archivos tienen conflictos.
  2. Resolver los Conflictos Manualmente:
    • Abre los archivos en conflicto y edítalos para resolver las diferencias.
  3. Marcar los Conflictos como Resueltos:

► git add archivo-resuelto

  1. Completar la Fusión:

► git commit -m “Resolver conflictos y fusionar ramas”

Trabajo Colaborativo en GitHub

Forks y Pull Requests:

  1. Haz un fork del repositorio que deseas contribuir.
  2. Clona tu fork y realiza cambios en una nueva rama.
  3. Empuja los cambios a tu fork y crea una pull request en el repositorio original.

Revisar y Aprobar Pull Requests:

  • Revisa los cambios propuestos en la pull request y proporciona comentarios.
  • Una vez aprobada, fusiona la pull request en la rama principal.

Buenas Prácticas

  1. Commits Frecuentes: Haz commits frecuentes con mensajes descriptivos.
  2. Uso de Ramas: Trabaja en ramas para características nuevas o correcciones de errores.
  3. Revisión de Código: Realiza revisiones de código a través de pull requests.
  4. Documentación: Mantén una buena documentación del proyecto y sus contribuciones.
  5. Resolución de Conflictos: Trata de resolver conflictos lo antes posible.

Recursos Adicionales

Extra. Trabajo Colaborativo en GitHub

Forks y Pull Requests

Para colaborar en un proyecto en GitHub, puedes hacer un fork del repositorio, clonar tu fork, crear una rama para tus cambios, y luego abrir un pull request para que los mantenedores del proyecto revisen e integren tus cambios.

Revisar y Aprobar Pull Requests

Como mantenedor, puedes revisar y aprobar pull requests en GitHub, utilizando la interfaz web para discutir cambios y hacer sugerencias antes de integrar el código.

Consejos y Buenas Prácticas

  1. Commits Frecuentes: Realiza commits frecuentemente con mensajes claros y descriptivos para facilitar el seguimiento de cambios.
  2. Uso de Ramas: Utiliza ramas para desarrollar nuevas funcionalidades o corregir errores, manteniendo la rama principal estable.
  3. Revisión de Código: Participa en revisiones de código para mejorar la calidad del código y compartir conocimientos entre el equipo.
  4. Documentación: Mantén una buena documentación del proyecto y de los procesos de desarrollo para facilitar la colaboración y el mantenimiento del proyecto.

También te brindamos una lista de temas relacionados con Git y GitHub que puedes explorar para profundizar tu conocimiento en el control de versiones y la colaboración en desarrollo de software:

  1. Branching y Merging Avanzados: Técnicas avanzadas para gestionar ramas y fusiones, como rebasing y cherry-picking.
  2. Git Workflow: Diferentes flujos de trabajo con Git, como Git Flow, GitHub Flow, y el modelo de ramas por entorno.
  3. CI/CD con GitHub Actions: Integración continua y entrega continua utilizando GitHub Actions para automatizar pruebas y despliegues.
  4. Manejo de Conflictos: Estrategias y mejores prácticas para resolver conflictos de fusión y mantener un historial de commits limpio.
  5. Hooks de Git: Uso de hooks pre-commit, post-commit, y otros para automatizar tareas y mejorar la calidad del código.
  6. Submódulos de Git: Gestión de dependencias y módulos dentro de un repositorio utilizando submódulos.
  7. Git Bisect: Uso de git bisect para localizar cambios que introdujeron errores en el código.
  8. Reflog y Recuperación: Uso de git reflog para recuperar cambios perdidos y manejar operaciones avanzadas de recuperación de commits.
  9. Etiquetado (Tags): Creación y manejo de etiquetas (tags) para marcar versiones específicas en el historial de commits.
  10. Git Stash: Uso de git stash para guardar y restaurar cambios no confirmados temporalmente.
  11. Git Configuración: Personalización de la configuración de Git para optimizar el flujo de trabajo, como alias de comandos y configuraciones globales.
  12. Colaboración en GitHub: Uso de issues, proyectos, wikis, y discussions para colaborar efectivamente en GitHub.
  13. Seguridad en GitHub: Implementación de buenas prácticas de seguridad, como el uso de secrets, branch protection rules, y análisis de seguridad de dependencias.
  14. Git Internals: Comprender cómo funciona Git internamente, incluyendo la estructura de objetos, árboles, commits, y el modelo de datos DAG (Directed Acyclic Graph).
  15. Reescribir Historia: Técnicas para reescribir la historia de los commits usando git rebase, git commit –amend, y git filter-branch.
  16. Integración con Otros Servicios: Conectar Git y GitHub con otras herramientas y servicios como Jira, Slack, y servicios de nube.
  17. Git GUI Tools: Uso de herramientas gráficas para Git como Sourcetree, GitKraken, y GitHub Desktop para facilitar la gestión de repositorios.
  18. Monorepositorios: Gestión de múltiples proyectos en un solo repositorio (monorepo) y estrategias para escalar este enfoque.
  19. Automatización de Pull Requests: Uso de bots y scripts para automatizar la creación, revisión y fusión de pull requests.
  20. Estadísticas y Métricas de Repositorios: Uso de herramientas para generar estadísticas y métricas de repositorios, como GitHub Insights, GitStats, y otros.

Explorar estos temas te permitirá aprovechar al máximo Git y GitHub, mejorando tu eficiencia y efectividad en el desarrollo de software.